 info@itlonestar.com
¿Qué es esto?
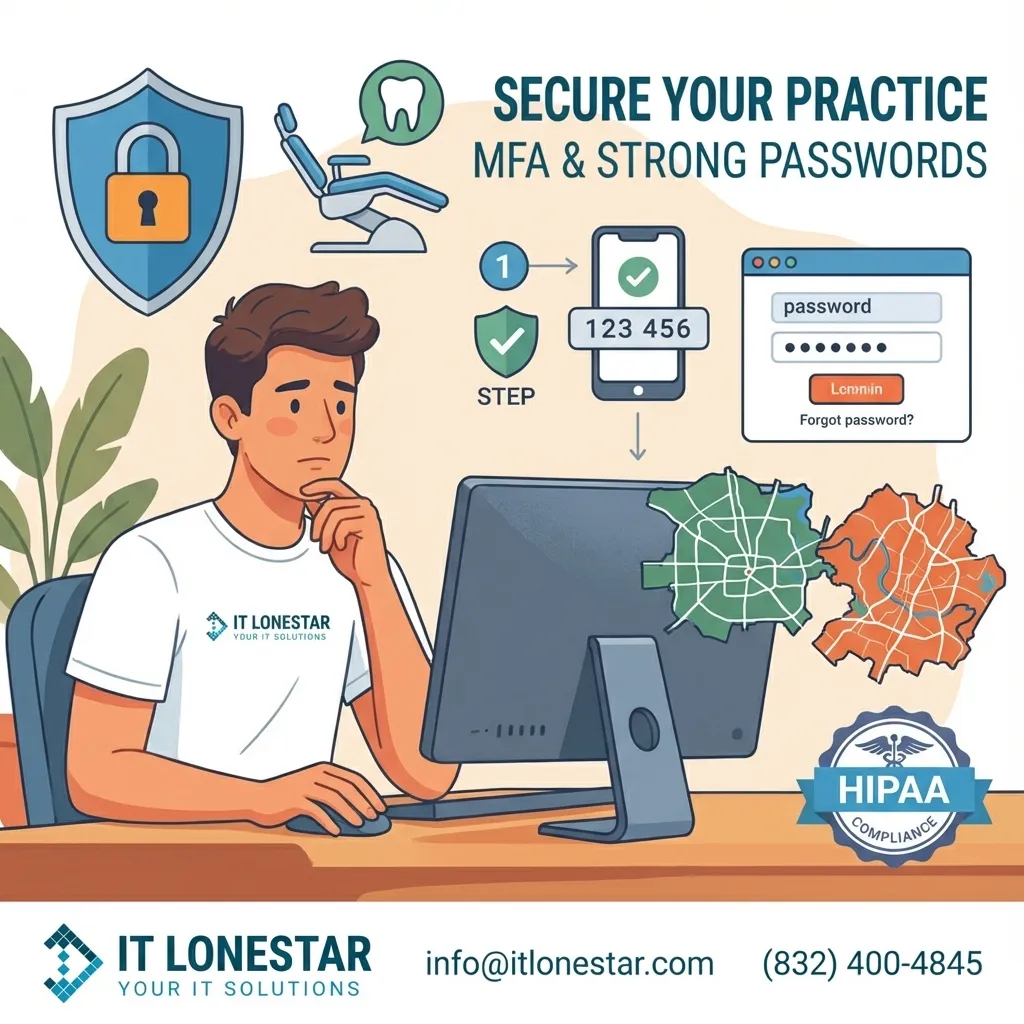
Este es un artículo educativo y promocional para consultorios dentales en Houston y Austin que explica cómo IT LONESTAR ayuda a proteger las clínicas con políticas de contraseñas sólidas y autenticación de múltiples factores (MFA). Se centra en orientación práctica y realista ajustada a los entornos dentales regulados por HIPAA, mostrando por qué las contraseñas y la MFA son cruciales para asegurar los datos de los pacientes y las operaciones diarias.
¿Por qué sucede?
Las clínicas dentales en Houston y Austin son cada vez más el objetivo de los ciberdelincuentes porque contienen datos sensibles y valiosos de los pacientes y a menudo funcionan con sistemas antiguos y mal asegurados. Muchos consultorios aún dependen de contraseñas débiles, inicios de sesión compartidos y la ausencia de MFA, lo que facilita a los atacantes ingresar a través de correos electrónicos de phishing, credenciales robadas o acceso remoto comprometido. Al mismo tiempo, los requisitos de HIPAA y las aseguradoras ahora esperan controles de seguridad más estrictos. Sin una gestión adecuada de contraseñas y MFA, una sola cuenta comprometida puede llevar a violaciones de datos, ransomware, tiempo de inactividad y daño a la reputación, especialmente para prácticas pequeñas y medianas sin personal de TI dedicado. Estos riesgos han empujado a las clínicas a buscar socios de TI especializados como IT LONESTAR en Austin y Houston para diseñar y hacer cumplir controles de acceso modernos.
Cómo lo solucionamos
IT LONESTAR asegura las clínicas dentales en Houston y Austin combinando estándares claros de contraseñas, políticas aplicadas y MFA capas en todos los sistemas críticos.
1. Política de Contraseñas Adaptada para Clínicas Dentales
- Longitud mínima: Establecemos un mínimo de 14 caracteres para cuentas de personal y administradores.
- Frases de contraseña sobre complejidad: En lugar de cadenas aleatorias difíciles de recordar, promovemos frases fáciles de recordar como “GreenToothBrush!Morning2025”.
- Cuentas únicas: Cada miembro del personal, desde la recepción hasta higienistas, dentistas y facturación recibe su propio inicio de sesión para EHR/PM, imágenes, correo electrónico y herramientas remotas.
- Sin reutilización: Bloqueamos el uso de contraseñas que han aparecido en violaciones conocidas y desalentamos la reutilización de contraseñas personales en el trabajo.
- Lógica de rotación: En lugar de forzar cambios frecuentes que conducen a patrones débiles, recomendamos cambiar las contraseñas solo cuando ocurren disparadores basados en el riesgo (inicio de sesión sospechoso, cambios de roles o respuesta a incidentes), con el apoyo del monitoreo.
2. Gestión Centralizada de Contraseñas
- Administradores de contraseñas seguros: Desplegamos administradores de contraseñas de grado empresarial para que su equipo pueda almacenar contraseñas largas y aleatorias sin tener que escribirlas en notas adhesivas o blocs de notas en la recepción.
- Acceso basado en roles: Los recursos compartidos (administración de Wi-Fi, portales de proveedores, inicios de sesión de seguros) se almacenan en bóvedas con permisos asignados a roles laborales.
- Incorporación y desvinculación: IT LONESTAR integra la gestión de contraseñas en su flujo de RRHH. Los nuevos empleados reciben solo el acceso que necesitan; el acceso del personal que se va se elimina el mismo día.
3. Autenticación Multifactorial en Todos los Lugares que Importan
- Sistemas priorizados: Habilitamos MFA en correos electrónicos, sistemas de gestión de prácticas/EHR, imágenes, acceso remoto (VPN/RDP), copias de seguridad en la nube y cualquier plataforma financiera.
- Métodos fuertes de MFA: Preferimos los autenticadores basados en aplicaciones y llaves de hardware sobre SMS cuando sea posible, debido a los riesgos de intercambio de SIM y phishing.
- Acceso condicional: Desde las oficinas de Houston hasta Austin, podemos requerir MFA solo cuando el riesgo es mayor (nuevo dispositivo, ubicación inusual o después del horario comercial) para mantener la eficiencia del flujo de trabajo.
4. Acceso Remoto Seguro para Prácticas Multiubicación
- VPN cifrada: IT LONESTAR configura conexiones VPN seguras para proveedores que trabajan entre las ubicaciones de Houston y Austin o revisan expedientes desde casa.
- RDP bloqueado: Desactivamos el Protocolo de Escritorio Remoto expuesto de internet abierto y lo reemplazamos con puertas de enlace seguras más MFA.
- Controles geográficos y de IP: Las restricciones opcionales permiten el acceso solo desde países u oficinas aprobados.
5. Capacitación y Cultura Resistente al Phishing
- Capacitación del personal: Realizamos sesiones cortas y enfocadas mostrando ejemplos reales de phishing vistos en clínicas dentales de Texas, enseñando al personal cómo se roban las contraseñas en la práctica.
- Concienciación sobre MFA: Enseñamos a los equipos a reconocer ataques de fatiga de MFA (múltiples solicitudes de autorización) y qué hacer si ven solicitudes inesperadas.
- Procedimientos claros: IT LONESTAR crea políticas escritas en inglés claro para que todos sepan cómo crear contraseñas, almacenarlas y reportar actividades sospechosas.
6. Monitoreo Continuo y Soporte de Cumplimiento
- Monitoreo de inicio de sesión: Configuramos alertas para tormentas de inicio de sesión fallido, accesos inusuales desde fuera de Texas y accesos a sistemas críticos sin MFA.
- Controles alineados con HIPAA: Las configuraciones de contraseña y MFA están alineadas con las expectativas de la Regla de Seguridad HIPAA y pueden ser documentadas para auditores y seguros cibernéticos.
- Revisiones regulares: Las revisiones trimestrales verifican que las cuentas de ex empleados estén cerradas, que el MFA aún se aplique y que las políticas de contraseña coincidan con su perfil de riesgo actual.
Al combinar contraseñas fuertes, gestión centralizada y MFA robusto, IT LONESTAR reduce la posibilidad de que las credenciales robadas conduzcan a una violación, brindando a las clínicas dentales en Houston y Austin una base segura y conforme para las operaciones diarias.